

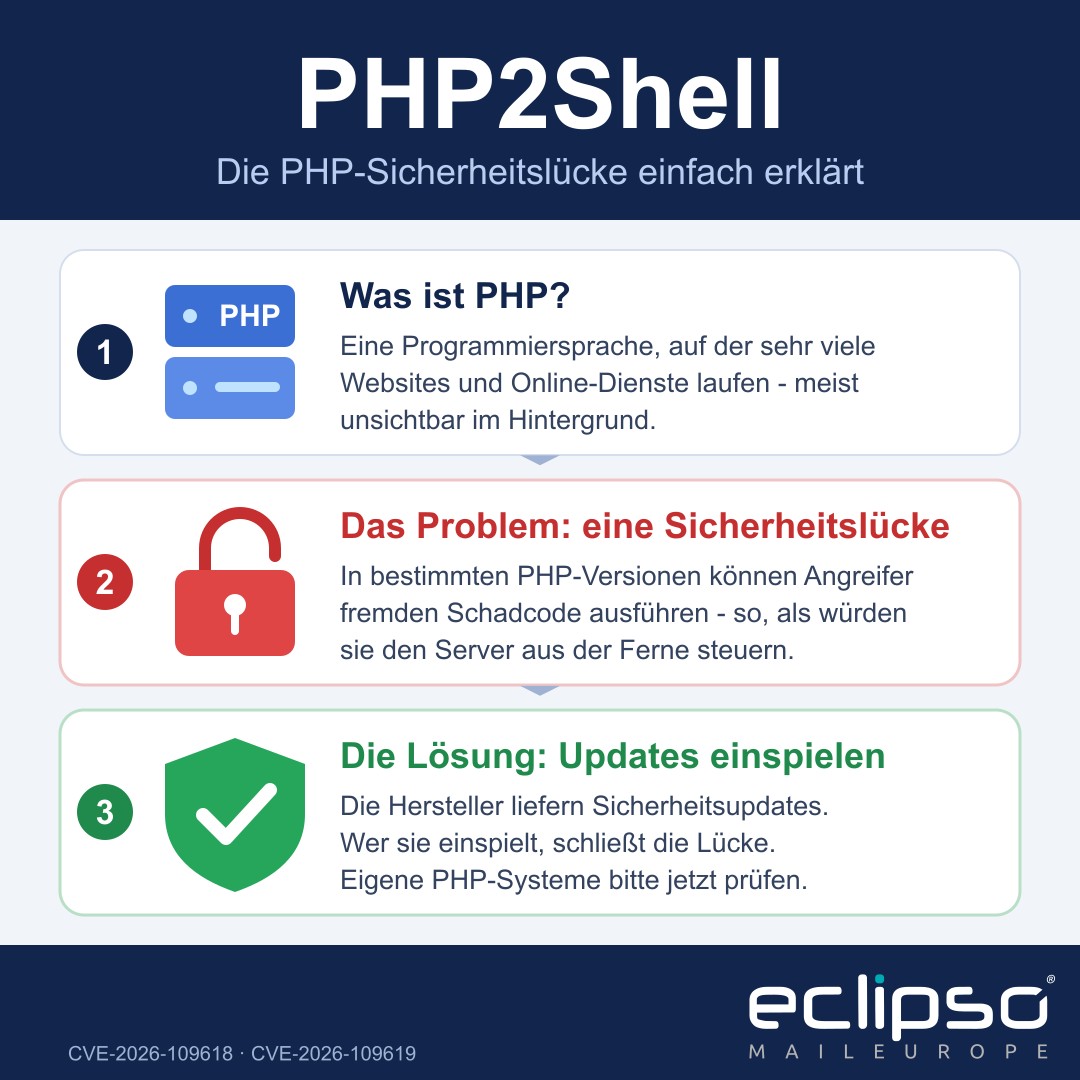
Kurz gesagt: Am 21. Oktober 2026 wurden für PHP die kritischen Sicherheitslücken CVE‑2026‑109618 und CVE‑2026‑109619 bekannt. Da PHP weltweit sehr verbreitet ist, können viele Webseiten und Dienste betroffen sein. Wir haben unsere Systeme aktualisiert und keine Hinweise auf eine Ausnutzung gefunden. Für Sie als eclipso Mail Europe-Kundin oder -Kunde besteht kein Handlungsbedarf.
Worum geht es bei CVE‑2026‑109618 und CVE‑2026‑109619?
Die beiden Schwachstellen stecken in bestimmten PHP-Versionen. Unter besonderen technischen Voraussetzungen können Angreifer damit eigenen Schadcode aus der Ferne ausführen. Aus diesem Grund werden die Lücken als kritisch eingestuft.
Nicht jede PHP-Installation ist betroffen, es kommt auf den jeweiligen Versionsstand an. Entscheidend ist, dass die bereitgestellten Sicherheitsupdates oder die Backports der Distributoren eingespielt sind.
Technische Details und die genauen Versionsangaben finden Sie in den NIST-Einträgen zu CVE‑2026‑109618 und CVE‑2026‑109619 sowie in den Sicherheitshinweisen des PHP-Projekts zu CVE‑2026‑109618 und CVE‑2026‑109619.
Was bedeutet das für eclipso Mail Europe?
Unsere Administration hat die relevanten Systeme analysiert, die betroffenen Komponenten aktualisiert und unsere Protokolle auf Spuren eines Angriffs untersucht. Nach aktuellem Stand gibt es keine Hinweise darauf, dass über diese Lücken auf unsere Systeme, Kundenkonten oder Kundendaten zugegriffen wurde. Wir beobachten die Lage weiterhin und prüfen fortlaufend, ob weitere Maßnahmen erforderlich sind.
Warum wir darüber informieren
Transparenz gehört für uns zur Sicherheitsarbeit. Deshalb berichten wir, was wir getan haben und wie der aktuelle Stand ist. Angaben, die einen Angriff erleichtern oder interne Schutzmaßnahmen offenlegen würden, lassen wir bewusst aus.
Was Sie selbst tun können
- Ihr eclipso-Konto: Keine Aktion erforderlich.
- Zugangsdaten: Nutzen Sie starke, einzigartige Passwörter und aktivieren Sie nach Möglichkeit die Zwei-Faktor-Authentifizierung.
- Auffälligkeiten: Melden Sie verdächtige E-Mails oder Aktivitäten über die bekannten Kontaktwege.
- Eigene Geräte und Software: Halten Sie diese, insbesondere Apps und Betriebssysteme, stets auf dem aktuellen Stand.
- Eigene PHP-Systeme: Prüfen Sie die installierte Version und spielen Sie das passende Sicherheitsupdate oder den Backport Ihres Distributors zeitnah ein.
Sicherheit und Transparenz haben bei eclipso Mail Europe oberste Priorität. Sollten sich neue Erkenntnisse ergeben, informieren wir Sie an dieser Stelle. Bei Fragen oder Auffälligkeiten erreichen Sie unseren Support über die bekannten Kontaktwege.